
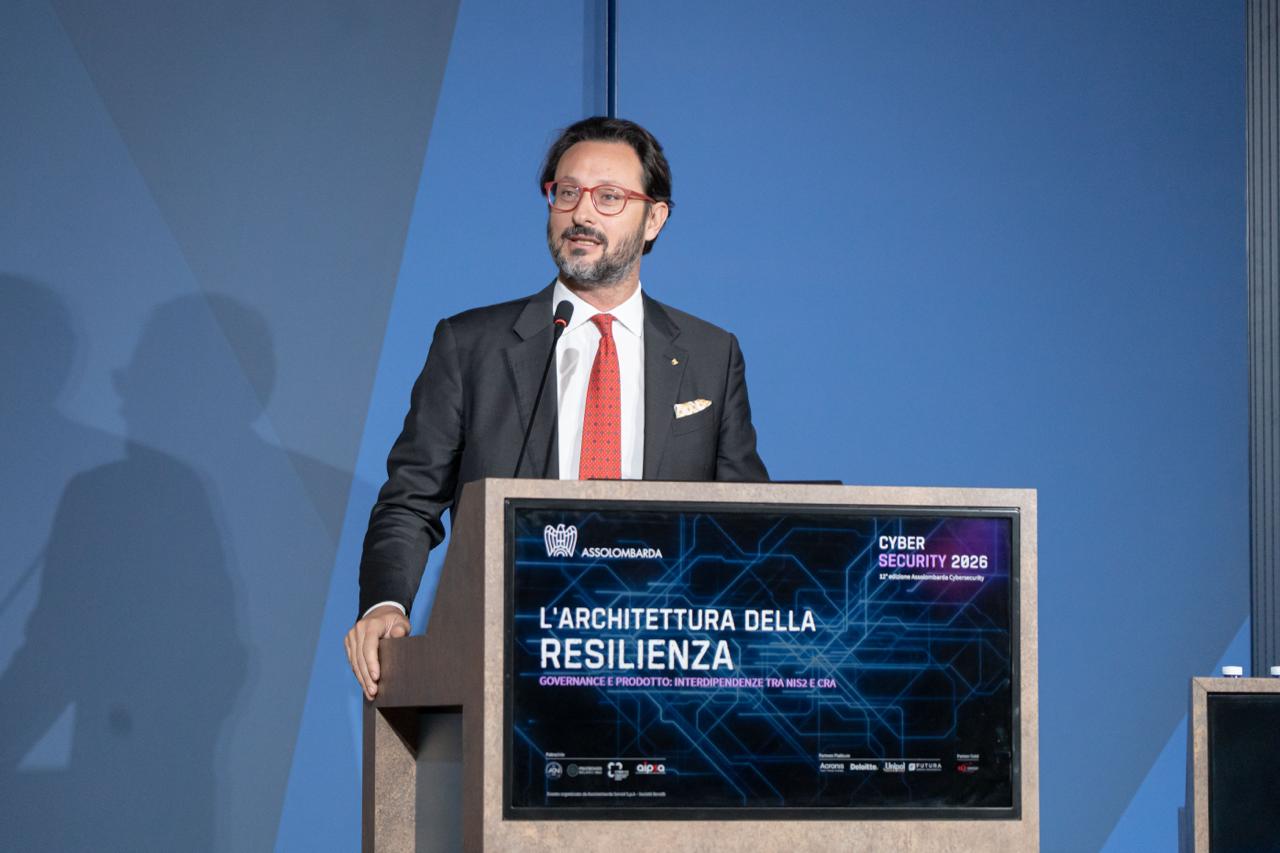
Tra Milano, Monza e Brianza, Lodi e Pavia, registrati 300 incidenti con impatto confermato. Agli Stati generali sulla cybersecurity al centro il rapporto tra direttiva NIS 2, Cyber Resilience Act e sicurezza della filiera.
Nei primi sei mesi del 2026, nei territori di Milano, Monza e Brianza, Lodi e Pavia, sono stati censiti 612 eventi cyber, con 703 vittime. Di questi, 300 sono stati classificati come incidenti con impatto confermato. È il quadro presentato oggi durante la dodicesima edizione degli Stati generali sulla cybersecurity promossi da Assolombarda, dedicata al tema “L’Architettura della Resilienza – Governance e prodotto: interdipendenze tra NIS 2 e CRA”.
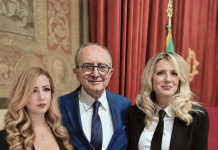
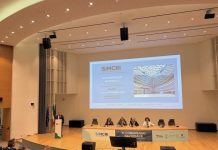
L’iniziativa, ospitata all’Auditorium Giorgio Squinzi, ha riunito istituzioni, imprese e mondo della ricerca per discutere di sicurezza informatica e tutela delle filiere produttive. Ad aprire i lavori sono stati Alvise Biffi, presidente di Assolombarda, e Andrea Quacivi, direttore generale dell’Agenzia per la Cybersicurezza Nazionale (ACN).
Eventi cyber in crescita nei territori
Nel primo semestre del 2025, nelle stesse province erano stati rilevati 282 eventi, con 432 vittime. Il confronto con i primi sei mesi del 2026 mostra quindi un aumento del 117% degli eventi e del 62,7% delle vittime.
La crescita più marcata riguarda gli incidenti con impatto confermato, passati da 55 a 300, con un incremento del 445,5%. Secondo quanto illustrato durante l’incontro, l’aumento degli incidenti rilevati è legato anche alla maggiore visibilità dell’ACN sui fenomeni, cresciuta con il recepimento della direttiva NIS 2, che ha ampliato il numero dei soggetti regolamentati e rafforzato gli obblighi di notifica.
Tra gli impatti più frequenti figurano la compromissione degli account e i problemi di disponibilità dei dati, rilevati in 207 eventi. In oltre 40 casi sono stati registrati attacchi ransomware.
NIS 2 e Cyber Resilience Act: sicurezza lungo la filiera
La collaborazione tra Assolombarda e ACN punta ad accompagnare le imprese nell’applicazione di due norme europee che intervengono su aspetti complementari della cybersicurezza. La direttiva NIS 2 rafforza gli obblighi di sicurezza e gestione del rischio per le organizzazioni; il Cyber Resilience Act (CRA) definisce invece requisiti di sicurezza per i prodotti con elementi digitali.
Il collegamento tra le due discipline riguarda la filiera: i produttori devono realizzare prodotti sicuri, mentre le aziende soggette alla NIS 2 sono chiamate a valutare e governare i rischi dei propri fornitori. All’incontro, organizzato con il patrocinio di ACN, Politecnico di Milano e Cyber 4.0, sono intervenuti anche Milena Rizzi, prefetto e capo Servizio Regolazione dell’ACN, e Nicolò Rivetti di Val Cervo, capo Divisione NIS e discipline unionali.
«I numeri dei nostri territori ci confermano che la sicurezza informatica non è un tema tecnico, ma una condizione essenziale per fare impresa e tutelare l’asset più prezioso nell’era della rivoluzione AI: i dati», ha dichiarato il presidente di Assolombarda, Alvise Biffi. «Con circa 600 eventi in un semestre e una crescita che nel primo semestre 2026 ha superato il 100% rispetto al 2025, la protezione delle filiere rimane una priorità strategica indifferibile».
Biffi ha ricordato che Assolombarda ha già affiancato oltre 450 imprese del territorio. «Il nostro obiettivo prioritario è trasformare questi obblighi normativi in strumenti concreti di crescita e robustezza, supportando in particolare le piccole e medie imprese che rappresentano il cuore pulsante e l’anello più esposto della catena del valore», ha aggiunto.
Per il direttore generale di ACN, Andrea Quacivi, «il rischio cyber è un rischio d’impresa e la responsabilità della sua gestione non può essere delegata». NIS 2 e CRA, ha spiegato, intervengono rispettivamente sulla sicurezza delle organizzazioni e su quella dei prodotti digitali. «La resilienza si costruisce prima dell’incidente, attraverso la cooperazione tra istituzioni, imprese e mondo della ricerca. È così che possiamo rafforzare l’affidabilità del nostro sistema produttivo e trasformare la sicurezza in un fattore di competitività».
Tavole rotonde e laboratori per le imprese
La giornata si è aperta con il keynote di Milena Rizzi sulle regole introdotte dal CRA e dalla NIS 2. Paolo Spagnoletti, presidente di Cyber 4.0, ha presentato gli strumenti di ricerca e trasferimento tecnologico a disposizione delle aziende.
Due tavole rotonde hanno approfondito la sicurezza dei prodotti lungo la filiera e l’attuazione della direttiva NIS 2. Tra i partecipanti, rappresentanti di Deloitte, ABB, TIM, Pirelli, PwC e Acronis, insieme a Nicolò Rivetti di Val Cervo dell’ACN. Stefano Mele, presidente della Commissione Cybersecurity del Comitato Atlantico Italiano, ha affrontato il tema della sicurezza informatica nella prospettiva della difesa nazionale; Francesco Manzini, amministratore delegato di Grafton, ha discusso la carenza di competenze nel settore.
Nel pomeriggio si sono svolti quattro laboratori pratici: “CRA in pratica”, a cura di Deloitte; “Anatomia di un attacco”, con Cyber 4.0; “AI per la sicurezza delle PMI”, con il Politecnico di Milano; e “NIS 2 in pratica”, con Acronis. La giornata è stata moderata da Alessandro Manfredini.